
Advisories
Shift to Continuous Compliance: Mitigating Control Drift in AI-Driven Threat Landscapes
Traditional periodic compliance audits fail to address daily cloud infrastructure changes and AI-driven threats. Defenders must adopt continuous monitoring and automated evidence collection to bridge the gap between static assessments and real-world risk.
The Problem with Point-in-Time Audits
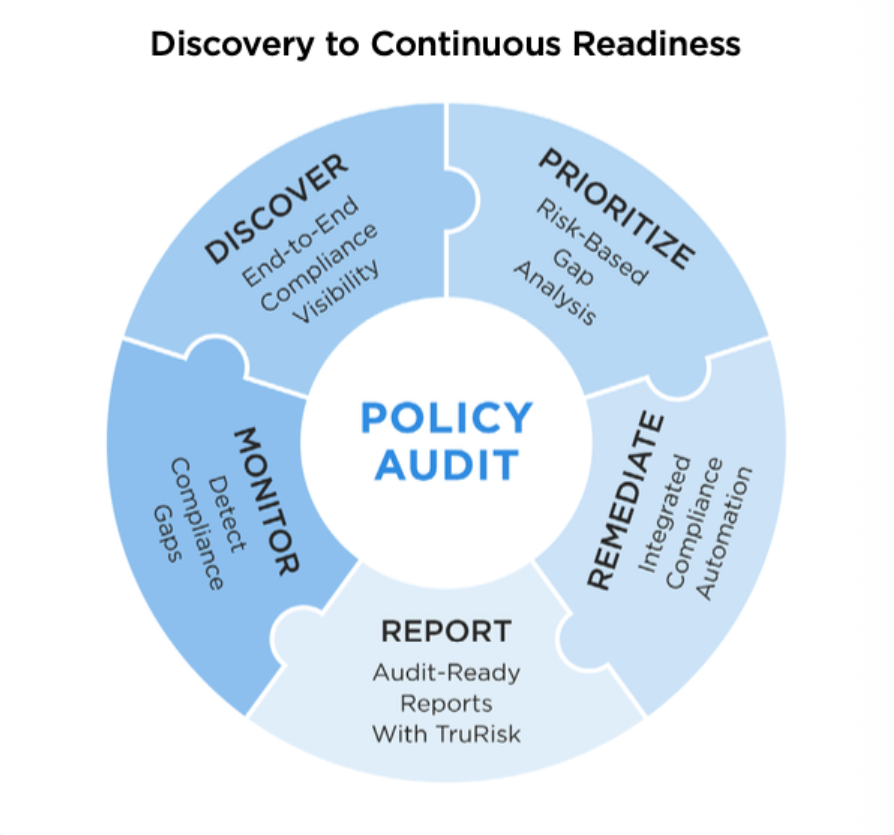
Periodic compliance assessments provide a static snapshot of security posture against frameworks like NIST, CIS, PCI DSS, and HIPAA. However, modern cloud environments undergo daily modifications, and software updates or administrative errors frequently introduce configuration drift between assessment cycles. Traditional manual audits cannot verify whether security controls remain effective continuously.
Telemetry and Risk Concentration
Data from enterprise environments highlights a massive volume of noisy configuration telemetry alongside severe exposure concentrations. Security teams face distinct challenges regarding prioritization and remediation timelines:
- Qualys platform data reveals 10.5 billion total configuration findings, yet only 1.6% represent meaningful exposure and less than 1% are business-critical.
- Verizon DBIR data indicates the median time to resolve weak passwords and misconfigured permissions is approximately 8 months.
- Across 1 billion analyzed misconfiguration findings, risk heavily concentrates in access control (38%), ransomware-mapped exposure (30.7%), and audit logging gaps (26%).
Operationalizing Continuous Readiness
SecOps and sysadmins must transition from reactive compliance preparation to continuous audit readiness cycles. Automated tools help organizations discover gaps, prioritize real risk, apply remediation, and collect compliance evidence dynamically.
AI-driven attack methods can identify and chain isolated weaknesses faster than traditional, periodic compliance processes can address them.
What Defenders Should Do
Security teams should implement tooling that automates evidence collection and monitors control drift in real time. Focus remediation efforts on high-risk vectors such as access control flaws and ransomware exposure pathways rather than chasing every low-priority configuration finding.
Related articles
Continuous Authorization Challenges in Zero Trust Environments: Practical Steps for SecOps
Zero Trust adoption has exposed gaps in continuous authorization, leading to policy drift and blind spots. CrowdStrike’s Agentic SOC and Falcon platform now provide AI‑driven enforcement to close these gaps. Defenders should enable continuous policy evaluation, integrate with Falcon, and audit authorization flows.
Read briefing
CrowdStrike Acquires Dreadnode to Integrate Automated AI Security Testing into Falcon
CrowdStrike has announced the acquisition of Dreadnode, a startup specializing in automated AI security testing. The move expands Falcon’s capabilities, enabling continuous AI model validation across endpoints and cloud workloads. Defenders should review new testing modules, update detection rules, and monitor model drift in their environments.
Read briefing
Operationalizing Agentic AI for Automated Vulnerability Remediation in SecOps
Organizations are shifting focus from AI chatbots to agentic AI to tackle vulnerability backlogs. By automating the final mobilization stage of Continuous Threat Exposure Management (CTEM), SecOps teams can move toward 'Shift Zero' and eliminate exposure at the source.
Read briefing
CrowdStrike Unveils Agentic Identity Provider to Secure AI Agents
CrowdStrike has introduced its Agentic Identity Provider, a next‑generation solution that assigns trusted identities to every AI agent and governs their privileges in real time. The platform ties identity to contextual signals, enabling dynamic access control and expanding modern privileged access for AI‑driven operations. The move positions CrowdStrike at the forefront of secure AI deployment, addressing the growing need for identity‑centric security in automated threat hunting, incident response, and cloud workloads.
Read briefing